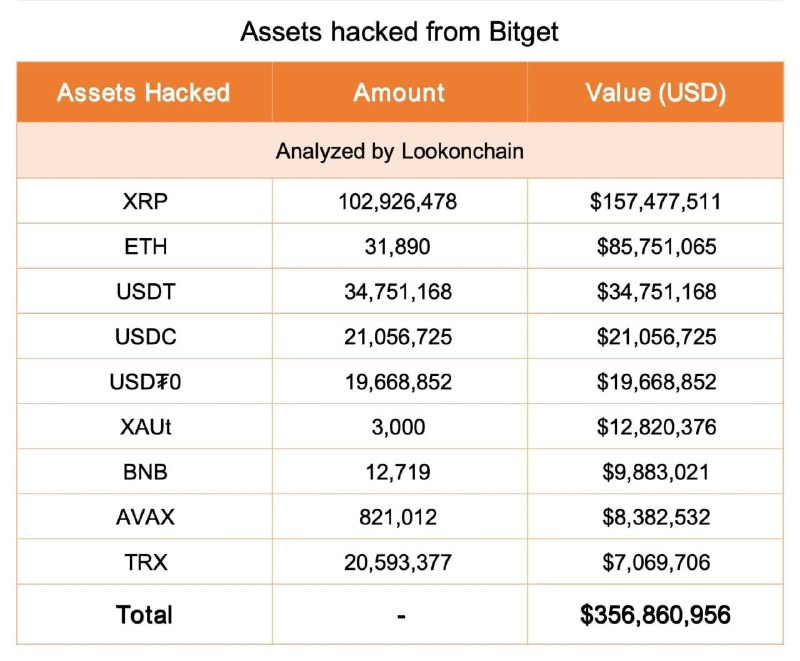
Los hackers sustrajeron fondos únicamente de las billeteras calientes y de billeteras con multifirma adicional. Al mismo tiempo, las billeteras frías del exchange de criptomonedas no resultaron afectadas. El equipo de Bitget suspendió los retiros hasta completar la revisión de seguridad. Se sospecha que en el robo están implicados hackers norcoreanos del grupo Lazarus.
La causa raíz y la naturaleza del hackeo no se han determinado. Sin embargo, difieren del robo anterior de 1,4 mil millones de dólares a Bybit. Esta vez se utilizaron más blockchains y tipos de monedas. Fueron robados 103 millones de XRP (157,5 millones de dólares), 31,9 mil ETH (85,8 millones de dólares), 34,8 millones de USDT, 21 millones de USDC y otros activos. Una gran cantidad de USDT, USDT0, USDC y XAUt fue convertida por los hackers en ETH por valor de 170 millones de dólares.
No obstante, los activos robados están cubiertos por el fondo de protección de usuarios de Bitget, que cuenta con 5,5 mil BTC (464 millones de dólares). Además, Bybit declaró que ayudará a Bitget después de que la empresa les ayudó tras su propio hackeo.