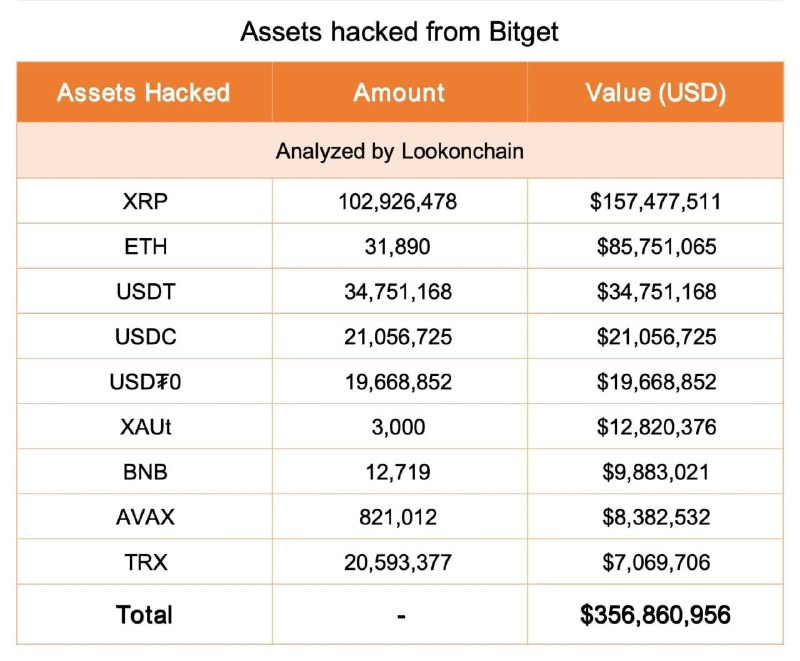
Os hackers roubaram fundos apenas das carteiras quentes e das carteiras com multisig adicional. Ao mesmo tempo, as carteiras frias da corretora de criptomoedas não foram afetadas. A equipe da Bitget suspendeu os saques até a conclusão da verificação de segurança. O grupo de hackers norte-coreano Lazarus Group é suspeito pelo roubo.
A causa principal e a natureza da invasão ainda não foram determinadas. No entanto, diferem do roubo anterior à Bybit, de US$ 1,4 bilhão. Desta vez, foram envolvidos mais blockchains e tipos de moedas. Foram roubados 103 milhões de XRP (US$ 157,5 milhões), 31,9 mil ETH (US$ 85,8 milhões), 34,8 milhões de USDT, 21 milhões de USDC e outros ativos. Uma grande quantidade de USDT, USDT0, USDC e XAUt foi convertida pelos hackers em ETH, totalizando US$ 170 milhões.
Mesmo assim, os ativos roubados são cobertos pelo fundo de proteção aos usuários da Bitget, que conta com 5,5 mil BTC (US$ 464 milhões). Além disso, a Bybit afirmou que ajudará a Bitget após a empresa tê-la ajudado depois do próprio ataque.