Les hackers n’ont dérobé des fonds que sur les portefeuilles chauds et sur les portefeuilles dotés de signatures multiples supplémentaires. En revanche, les portefeuilles froids de la plateforme crypto n’ont pas été touchés. L’équipe de Bitget a suspendu les retraits jusqu’à la fin de l’audit de sécurité. Le groupe de hackers nord-coréen Lazarus Group est soupçonné du vol.
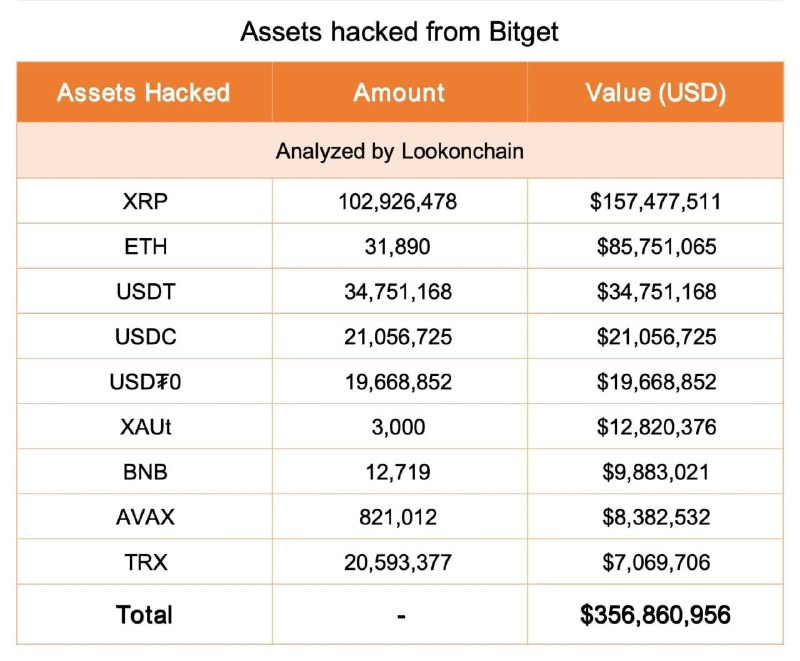
La cause initiale et la nature du piratage n’ont pas été établies. Elles diffèrent toutefois du précédent vol subi par Bybit, d’un montant de 1,4 milliard de dollars. Cette fois, davantage de blockchains et de types de cryptomonnaies ont été impliqués. Ont été volés : 103 millions de XRP (157,5 millions de dollars), 31,9 mille ETH (85,8 millions de dollars), 34,8 millions de USDT, 21 millions de USDC et d’autres actifs. Une grande quantité de USDT, USDT0, USDC et XAUt a été convertie par les hackers en ETH pour un montant de 170 millions de dollars.
Cependant, les actifs volés sont couverts par le fonds de protection des utilisateurs de Bitget, qui s’élève à 5,5 mille BTC (464 millions de dollars). En outre, Bybit a déclaré qu’elle aiderait Bitget après que la société l’a elle-même aidée à la suite de son propre piratage.